660万件個人情報流出のタイムズカーよりメール、どうやら私は対象者だった様子
[2026/10/01 20:42]にメール有り、内容としては
《重要》貴社運転者様の本人確認書類情報を含む個人情報の漏えいに関するお詫びとご報告
※本メールは、本人確認書類情報の漏えいが確認された法人運転者様のご登録がある連絡先担当者様へお送りしております。
平素よりタイムズカーをご利用いただき、誠にありがとうございます。
2026年9月25日、タイムズカーWebシステムが外部からの不正アクセスを受け、お客様の個人情報が漏えいしたことが判明いたしました。
多大なるご心配とご迷惑をおかけしておりますことを、深くお詫び申し上げます。
本事象の詳細につきましては、以下のページをご参照ください。
https://share.timescar.jp/news/2026/0929/1816.html
貴社におかれましては、ご登録いただいている運転者様の個人情報が漏えいしていたことが確認されましたので、お詫びとともにご報告申し上げます。
<今回の事象により漏えいが確認されたお客様情報一覧>
・氏名
・法人会員様の所属部署名(※ご登録いただいていた場合)
・住所
・生年月日
・電話番号
・メールアドレス
・運転免許情報
・本人確認書類情報(運転免許証画像)
漏えいが確認された法人運転者様に対しては近日中にメールで個別にご連絡いたします。また、外部専門機関の調査結果を踏まえて、2週間程度を目処にあらためてご報告させていただきます。
今後、本件に関して新たな情報が判明した場合は、随時ご報告させていただきます。
あらためまして、多大なるご心配とご迷惑をおかけしておりますことを、重ねてお詫び申し上げます。
本件に関するお問い合わせは、下記窓口もしくは営業担当者までご連絡ください。
なお、現時点では本メールおよびWebページに記載している内容以外について、個別にお答えできない場合がございます。続報をお待ちいただけますようお願い申し上げます。
名前に住所、電話番号は迷惑電話が普通に来る事を考えればどこかで共有されているのでしょうが、生年月日も紐づいて運転免許情報、極めつけは免許証の画像まで漏れているという事はディープフェイク用の元画像を渡したも同然、eKYC突破されてしまったら大問題です。
知らない銀行口座作られたりクレカ作られたり…はまだ対応できそうですが、信用情報に傷の付くような不正契約をされてしまったら対応はかなり困難になるし、法人で色々やらかされたとすると口座凍結で返済が滞る場合事情があったとしても「返済を滞らせた」という事実は残ります。
将来的な融資にも影響は出ますね、少なくとも説明が追加で必要になります。
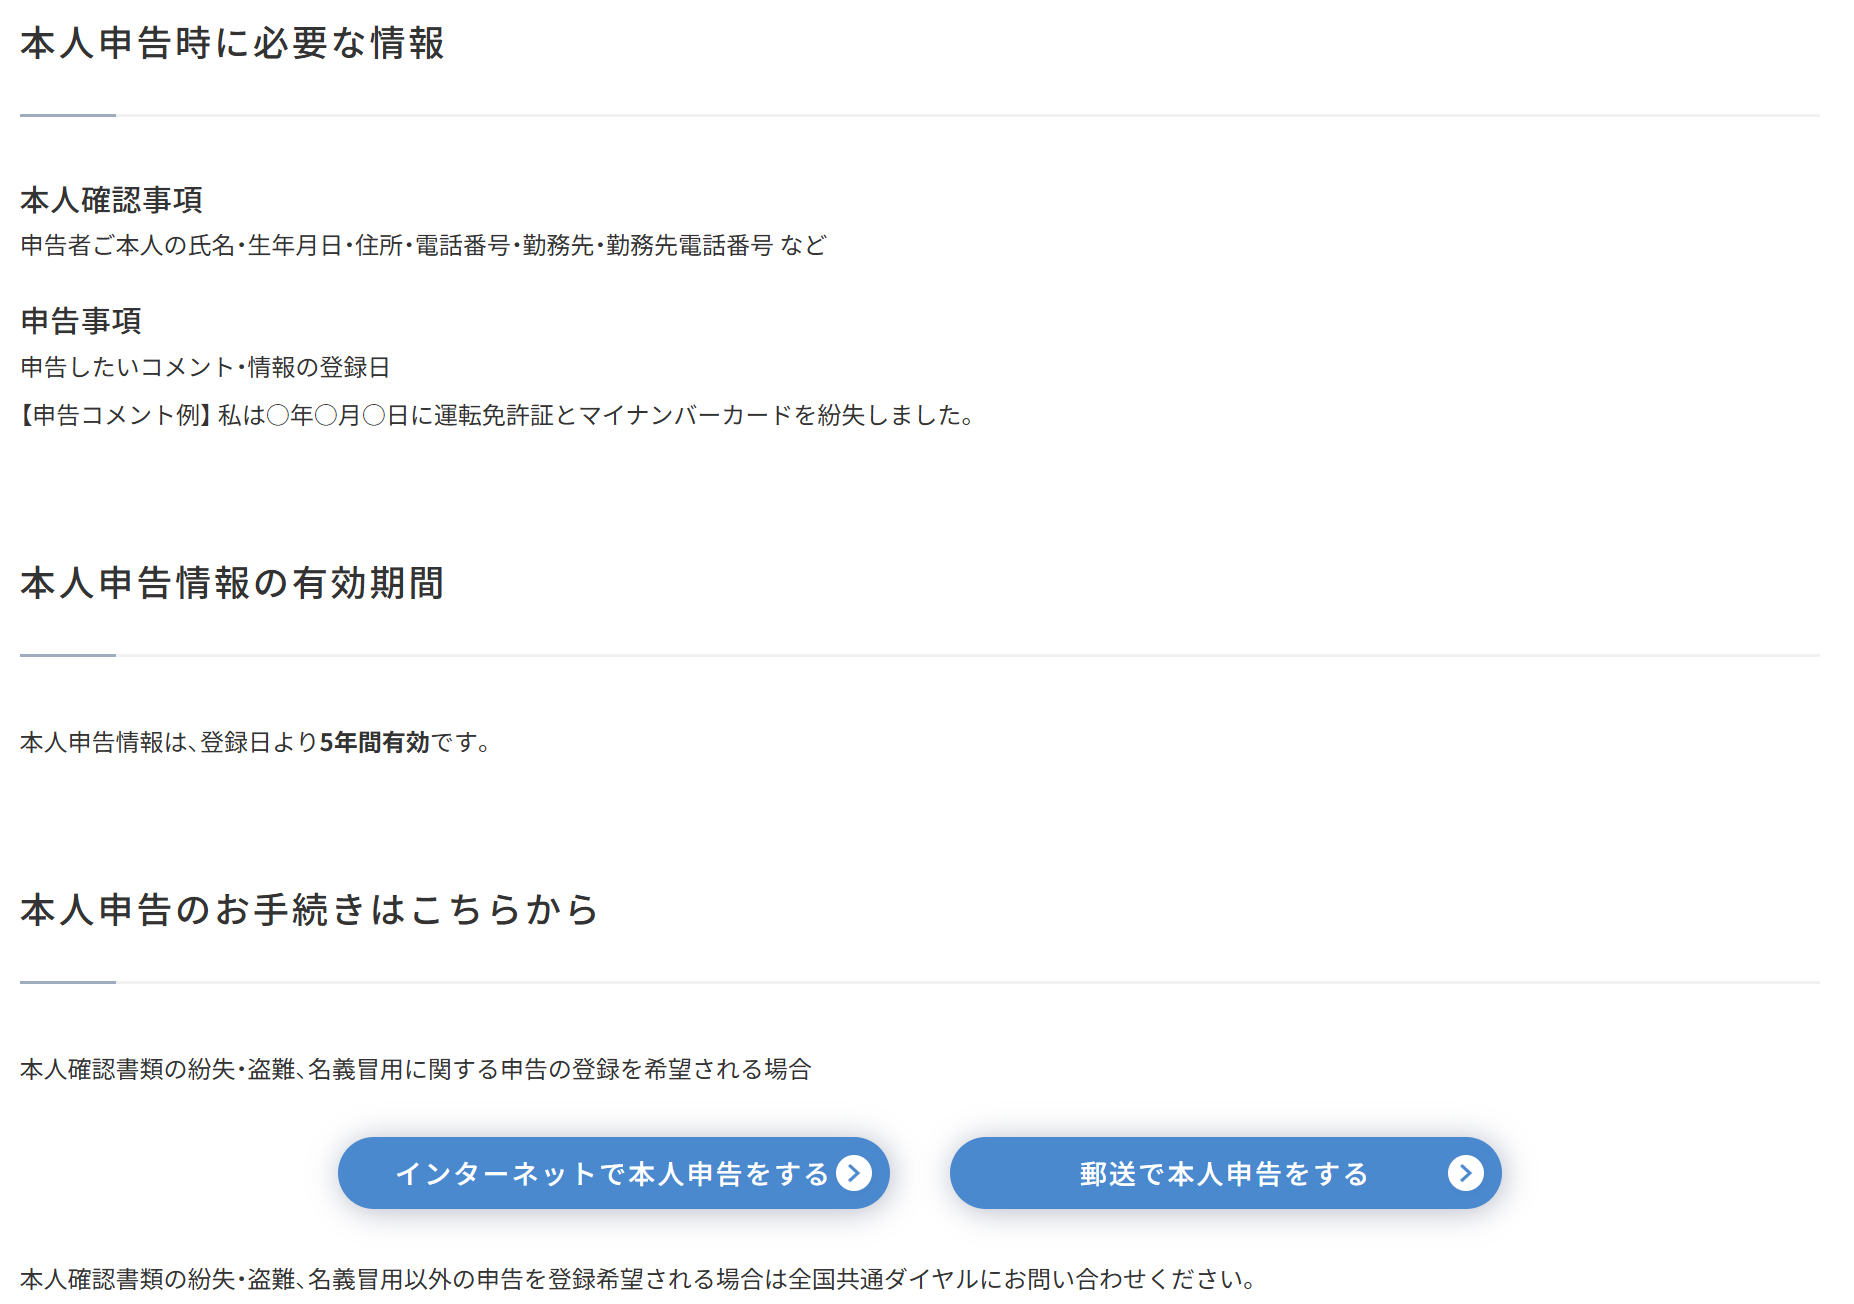
予防策として信用情報機関であるCIC、JICC、全国銀行個人信用情報センターには本人申告コメントを残しておく必要があります。
インターネット開示・本人申告等の受付番号の取得およびコールセンターへのお電話がつながりにくい状況について
2026.09.30 / 開示サービス
現在、お問い合わせやお申し込みが通常よりも増加しているため、インターネット開示、インターネット本人申告およびクレジットガイダンス第三者提供停止の受付番号が取得しにくい状況となっております。
また、コールセンターにつきましてもお電話が集中しており、つながりにくい状況となっております。
ご不便をおかけし申し訳ございません。
受付番号を取得できない場合やコールセンターに繋がらない場合は、お手数をおかけいたしますが、時間をおいて再度お試しいただきますようお願いいたします。
ということで、コールセンターはパンク状態ですが本人申告は簡単な操作で出来るので漏れた方はやっておいた方が良いと思います。
そしてタイムズカーも一報(9/25)、二報(9/28)と続いて10月1日に第三報。
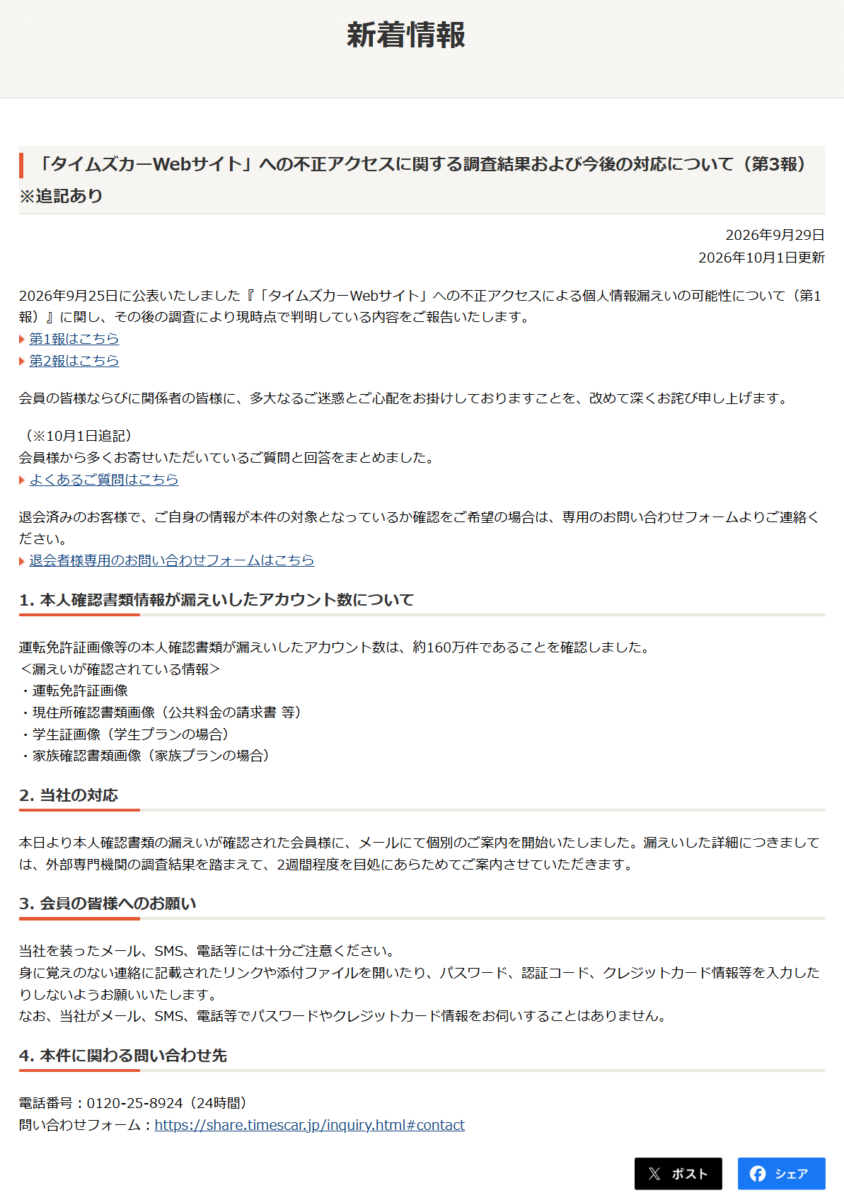
この規模の会社でこの速度感は相当かと思いますが、eKYCの仕組みすら揺るがす強烈な漏洩事件ですから、内容からすればそれでもまだ遅いぐらいか。
1. 本人確認書類情報が漏えいしたアカウント数について
運転免許証画像等の本人確認書類が漏えいしたアカウント数は、約160万件であることを確認しました。
<漏えいが確認されている情報>
・運転免許証画像
・現住所確認書類画像(公共料金の請求書 等)
・学生証画像(学生プランの場合)
・家族確認書類画像(家族プランの場合)
免許証の顔写真が漏れたのは160万件。
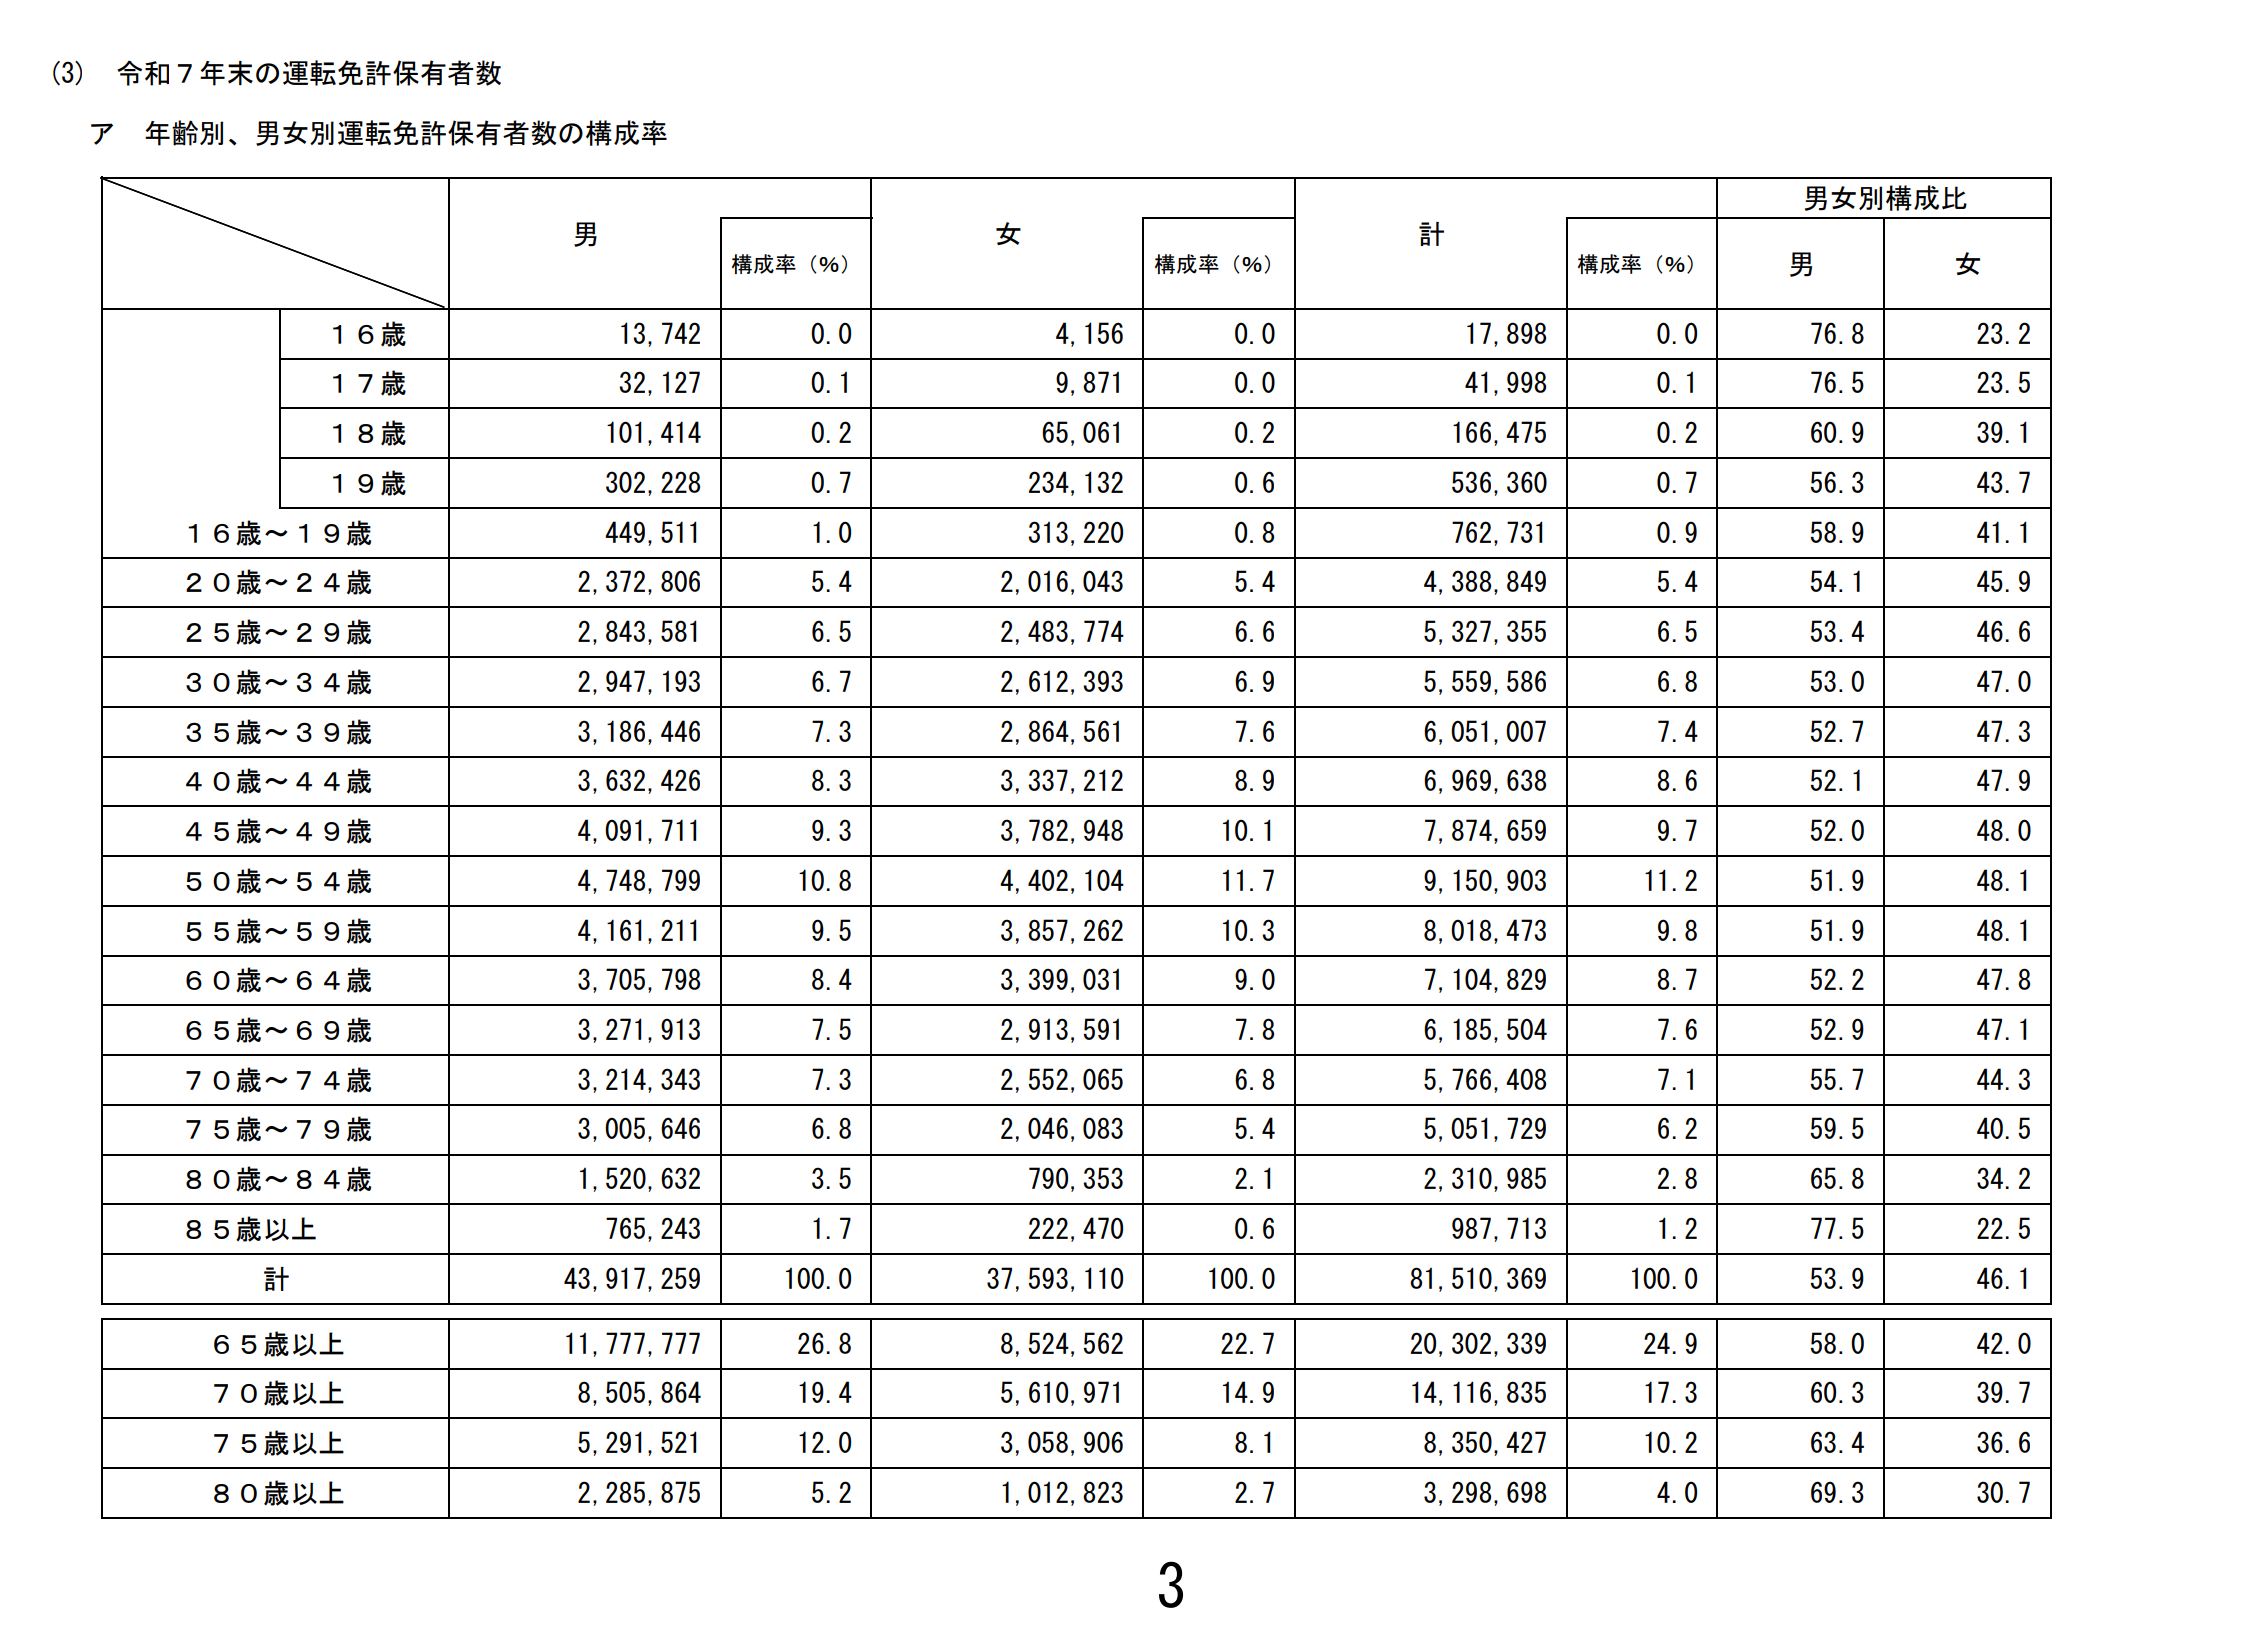
令和7年末の段階で8151万人が免許を保有していますので約2%弱が対象。
50人に1人程度の割合で運転免許情報を信用出来なくなってしまった、しかもそれは惰性で登録するようなものではなく「レンタカーを借りるための有効な証明」という事、画像アップロードを主としていた金融セキュリティ界隈の観点から見ても相当深刻な事態、今まで取っていた担保が一桁台%程度は揺らいだかもしれないのだから。
(※10月1日追記)
会員様から多くお寄せいただいているご質問と回答をまとめました。
よくあるご質問はこちら
以下「よくあるご質問」の内容。
タイムズカーWeb サイトへの不正アクセスに関し よくあるご質問
Q1 どのような個人情報が漏えいしているのか?
A. 以下の情報の漏えいを確認しています。
・氏名・法人会員様の所属部署名・住所・生年月日・電話番号・メールアドレス・運転免許情報・本人確認書類情報 ※1・パスワード ※2・連携サービス ID※1 運転免許証画像、現住所確認書類画像、学生証画像(学生プランの場合)、家族確認書類画 像(家族プランの場合)
※2 パスワードは復元できない形式で保管しており、当該情報を用いてお客様アカウントが不正に 利用される恐れはありません。Q2 クレジットカード情報は漏えいしていないか?
A. 弊社ではクレジットカード情報を保有していないため、今回の漏えい対象には含まれておりません。Q3 自分の個人情報が漏えいの対象になっているか?
A. 漏えいが確認されたお客様には、個別にお知らせいたします。
運転免許証画像等の本人確認書類情報の漏えいが確認されたお客様には、9月29日より順次メールにて個別にご案内を開始しております。Q4 届いたメールに記載のない個人情報は漏えいしていないということか?
A. メールには、現時点で漏えいを確認した情報を記載しております。Q5 退会済みだが個別通知が来るか?
A. 退会済みのお客様にも、10月1日より順次個別にご案内を開始しております。なお、退会済みのお客様については、ご登録いただいている連絡先情報が現在も有効とは限らないことから、慎重に対応を進めております。
大変お手数ですが、現在のご連絡先を確認するため、ご退会時のご登録情報をお問い合わせフォームよりご連絡※お願いいたします。※お問い合わせフォームより、タイトル『退会済み会員様の個人情報漏えいについて』を選択の上、 「ご意見・お問い合わせ内容」欄に表示された項目について、ご記入ください。 ご記入いただいてから、2週間程度を目処に順次ご案内いたします。
Q6 漏えいに伴う補償はあるか?
A. 現在実施しております外部専門機関による調査の結果を踏まえて、全体方針を決定する予定です。 新たにご連絡できる事項が発生した際は、速やかに対象となる関係者の皆様へご連絡するとともに、当社Webサイト等を通じてお知らせいたします。Q7 今すぐ行う必要がある手続きや対策はあるか?
A. 不審なメール、SMS、電話、郵便物等には十分ご注意いただき、心当たりのない連絡には応答せず、 記載されたリンクや添付ファイルを開かないようお願いいたします。
ふうむ、とんだ災難ですね。
というか一度登録したらもしも解約していたとしても漏れていますからこちらに対策はしようが無いし、永続的に重大なリスクを背負い続ける事になるのに
今すぐ行う必要がある手続きや対策はあるか?という対策方法の中で、eKYCを突破されるかもしれないというリスクはあるのになぜCICとか信用機関の本人申告依頼を記載しないのだろうか、本人の同意がなければこれだけの情報は外に共有できないだろうから、私たちが個別にやるしかないだろうに。
変更していれば変更した最新の住所も含む顔写真付き免許の情報が160万件流出している訳ですから、生成AIやディープフェイク時代の自動ノックの爆発力を理解できていませんねこれは。
160万人に手間賃を補償するよりもコトが起きてしまった損害賠償リスクの方が大きいんじゃないかと思います。例えば
ノックで1%だけ通過としても1.6万件の損害賠償リスク
という事になります。
クレカの不正利用とかシンプルなものでも50万上限なら1.6万件で80億、電話番号もそうだし口座なんかも特殊詐欺用に使われたら法定な損害責任は当人を超えてどこまでの規模になるかもわかりません。
ここでキッチリ止めておかないと「犯罪インフラの元凶」というレッテルを貼られる可能性もありますし、事件が大きくなればなるほど社名を変え経営陣を変えてもそれは長く残り続けます。
タイムズ側の経営判断としては間違いなく今すぐにでも全利用者にCIC申告を促して、その費用や手間を先払いしてでも不正契約を水際でブロックさせる…というのが最も安上がりで賢明なリスクヘッジ…なんて「実害が発生したら補償」とか昭和なコスト計算してる経営陣が藪をつつくような真似はしませんよね。
「それって本当に私たちのせいですか?」
というのが普通に通ってしまうような気もしますし🤔
本当にタイムズから漏れた情報だけを使って悪用されたんですか?証明は?と言われれば他に登録している所すべてが情報漏洩がないとしても、無い事の証明はなかなかできないものですし、先ほどの例でノックで1%突破されたとしても「それって審査を突破された会社の過失ですよね?」と言われれば確かにそう、まぁ漏れた情報がなければノックをかけられる事も無いと思いますが、兎も角被害者でもあるタイムズにはそれらの損害賠償の義務はないと言えないこともない…か。
まぁでもそんな事を表立ってすれば、もしも被害が多発している中「うちのせいじゃない」と居直ったなら、SNSやメディアで袋叩きに遭うだろうし、本件が収まり次第激減するであろう会員のさらなる大量解約だけでなく、主要な法人契約も代替サービスに置き換わっていくのも眼に見えています。
どうやら私は当事者にされてしまいましたので、新しい情報が共有され次第記事にしていこうと思います。
ではでは。
\ 最新情報をチェック /


